Automotive - Safety & Security
Die Produktsichehrheit bei Straßenfahrzeugen ist ein sehr vielschichtiger Begriff, da er eine Vielzahl verschiedener Sicherheitsaspekte umfasst, die jeweils für sich aber auch zusammen betrachtet werden müssen. So stellt der Bereich Funktionale Sicherheit nur einen Teil der Gesamtsicherheit dar, genau so wie dies für die Cybersicherheit gilt. Weitere Aspekte (einige davon im nachfolgendem Bild dargestellt), die nicht weniger wichtig sein können, betreffen die Datensicherheit, die Sicherheit der beabsichtigten Funktion, Sicherheit und künstliche Intelligenz, mechanische Sicherheit, Störfestigkeit, elektrische Sicherheit, Hochvolt-Sicherheit usw.
Der vorliegende Automotive-Beitrag fokussiert industriebezogen auf funktionale Sicherheit und Automotive Cybersecurity. Menschliche Zuverlässigkeit kann hier als querschnittlicher Einflussfaktor berücksichtigt werden, insbesondere dort, wo menschliches Handeln die Beherrschbarkeit (Controllability) sicherheitskritischer Situationen beeinflusst. In diesem begrenzten Sinne kann Human Reliability eine verbindende Perspektive zwischen Menschen, technischer Funktion und Sicherheitsbetrachtung liefern. Die VDI 4006 Blatt 2 - 2003-02 liefert Methoden zur quantitativen Bewertung menschlicher Handlungen und kann damit insbesondere die Functional-Safety-Betrachtung ergänzen, wenn menschliche Reaktionen die Beherrschbarkeit (Controllability) eines gefährlichen Ereignisses beeinflussen; ein unmittelbarer methodischer Bezug zur Automotive Cybersecurity besteht dagegen nicht.

Bild 1: Struktur der Wechselbeziehungen zwischen verschiedenen Sicherheitsaspekten bei Straßenfahrzeugen
Relevante Normen und Richtlinien (unvollständig)
Nachfolgend werden für die Automobilindustrie wichtige und relevante Normen und Richtlinien für die Bereiche Safety und Security aufgeführt. Die Auflistungen erheben hierbei keinen Anspruch auf Vollständigkeit.
Tabelle 1: Relevante Normen und Richtlinien für den Bereich „Safety“
| Kennung | Jahr | Titel | Anmerkung |
|---|---|---|---|
| IEC 61508 | 2010 | Functional safety of electrical/electronic/programmable electronic safety-related systems | 7 Teile der Normenreihe gelten als branchenunabhängige Sicherheitsgrundnorm |
| ISO 26262 | 2018 | Road vehicles – Functional safety | 12 Teile der Normenreihe als sektorspezifisches Derivat der IEC 61508 für Straßenfahrzeuge |
| SAE J2980 | 2023 | Considerations for ISO 26262 ASIL Hazard Classification | Präsentation einer Methode sowie Beispielergebnisse für die ASIL-Ermittlung |
| VDA 702 | 2023 | Situationskatalog E-Parameter nach ISO 26262-3 | Abbildung von Basissituationen und deren E-Parameter für die weitere Verwendung in der Gefährdungs- und Risikoanalyse |
| ISO/TR 9839 | 2023 | Application of predictive maintenance to hardware with ISO 26262-5 | Informatives Dokument mit Erklärungen zum Sachverhalt „vorausschauende Instandhaltung“, welche insbesodere bei Halbleitern immer wichtiger wird. |
| ISO/PAS 8926 | 2024 | Road vehicles – Functional safety - Use of pre-existing software architectural elements | Dokument beschreibt Rahmenwerk bzgl. der funktionalen Sicherheit, um die Verwendung bereits existierender SW-Architekturelemente zu ermöglichen, die ursprünglich nicht in Übereinstimmung mit ISO 26262 entwickelt wurden. |
| ISO/TR 9968 | 2023 | Road vehicles – Functional safety - Application to generic rechargeable energy storage systems for new energy vehicles | Informatives Dokument mit einem Ansatz für die Anwendung der MEthodik der ISO 26262 für wieraufladbare Energiespeichersysteme. |
| ISO TS 5083 | 2025 | Road vehicles - Safety for automated driving systems - Design, verification and validation | Dokument enthält Leitlinien für die Erreichung und den Nachweis der Sicherheit eines in ein Straßenfahrzeug integrierten automatisierten Fahrsystems (ADS). Der enthaltene Ansatz berücksichtigt die Sicherheit beim Entwurf, bei der Verifizierung und Validierung sowie bei den Aktivitäten nach der Einführung für ADS-Funktionen der SAE-Stufen 3 und 4. Darüber hinaus werden Überlegungen zur Cybersicherheit angestellt. |
| ISO/IEC Guide 51 | 2014 | Safety aspects - Guidelines for their inclusion in standards | Leifaden mit Anforderungen und Empfehlungen für die Ersteller von Normen zur Einbeziehung von Sicherheitsaspekten |
| UNECE R157 | 2021 | Automated Lane Keeping Systems | Erste verbindliche internationale Regelung für die so genannte „Level 3-Fahrzeugautomatisierung„ mit Bezug zur Funktionalen Sicherheit |
| ISO 21448 | 2022 | Road vehicles – Safety of the intended functionality | Standard behandelt Gefahren durch Unzulänglichkeiten bei der Spezifikation der beabsichtigten Funktionalität auf Fahrzeugebene. |
| ISO/PAS 8800 | 2024 | Road vehicles – Safety and artificial intelligence | Standard befasst sich mit dem Risiko eines unerwünschten sicherheitsrelevanten Verhaltens auf Fahrzeugebene aufgrund von Leistungsmängeln, systematischen Fehlern und zufälligen Hardwarefehlern von KI-Elementen innerhalb des Fahrzeugs. |
| ISO 12100 | 2010 | Safety of machinery — General principles for design — Risk assessment and risk reduction | Standard kann zur systematischen Identifikation von Risikoquellen als Quelle herangezogen werden, auch wenn er nicht explizit für den Bereich der Straßenfahrzeuge erstellt wurde, da er die grundsätzliche Terminologie und Methodik festlegt und allgemeine Leitsätze zur Risikobeurteilung und Risikominderung aufstellt. |
| EU-Verordnung 2144 | 2019 | Typgenehmigung von Kraftfahrzeugen und Kraftfahrzeuganhängern sowie von Systemen, Bauteilen und selbstständigen technischen Einheiten für diese Fahrzeuge im Hinblick auf ihre allgemeine Sicherheit und den Schutz der Fahrzeuginsassen und von ungeschützten Verkehrsteilnehmern „General Safety Regulation“ | Europäische Verordnung mit Anforderungen für die Typgenehmigung bzgl. der Sicherheit von Kraftfahrzeugen, Anhängern, Komponenten und separaten technischen Einheiten |
| IEC 61131-6 | 2012 | Programmable controllers - Part 6: Functional safety | Standard legt Anforderungen an speicherprogrammierbare Steuerungen und ihre zugehörigen Peripheriegeräte, welche für den Einsatz als Logikteilsysteme eines sicherheitsbezogenen elektrischen/elektronischen/ programmierbaren Systems vorgesehen sind, fest |
Tabelle 2: Relevante Normen und Richtlinien für den Bereich „Security“
| Kennung | Jahr | Titel | Anmerkung |
|---|---|---|---|
| ISO/SAE 21434 | 2021 | Road vehicles – Cybersecurity engineering | Spezifizierung von Engineering-Anforderungen an das Cybersecurity-Risikomanagement hinsichtlich Konzept, Produktentwicklung, Produktion, Betrieb, Wartung und Außerbetriebnahme von E/E-Systemen in Straßenfahrzeugen. Ein E/E-System (Elektrik/Elektronik) im Fahrzeug umfasst alle elektrischen und elektronischen Komponenten sowie deren Zusammenspiel. Dazu zählen insbesondere Steuergeräte, Sensoren, Aktuatoren, Verkabelung, Kommunikationsnetzwerke und die zugehörige Software. |
| UN-Regelung Nr. 155 | 2021 | Genehmigung von Fahrzeugen hinsichtlich der Cybersicherheit und des Cybersicherheitsmanagementsystems | Regulierung fordert den Betrieb eines zertifizierten Cybersicherheitsmanagementsystems als Bedingung für die Typgenehmigung über den gesamten Fahrzeuglebenszyklus, einschließlich der Sicherstellung von Cybersecurity-Anforderungen entlang der Lieferkette. |
| UN-Regelung Nr. 156 | 2021 | Genehmigung von Kraftfahrzeugen hinsichtlich der Softwareaktualisierung und des Softwareaktualisierungsmanagementsystems | Regulierung fordert den Betrieb eines zertifizierten Softwareupdatemanagementsystems als Bedingung für die Typgenehmigung über den gesamten Fahrzeuglebenszyklus, einschließlich der Einbindung relevanter Zulieferer. |
| SAE J3061 | 2021 | Cybersecurity Guidebook for Cyber-Physical Vehicle Systems | Praxisleitfaden für die Cybersecurity von Fahrzeugen über den gesamten Lebenszyklus. |
| VDA QMC | 2025 V2.0 | Automotive SPICE for Cybersecurity | Erweiterung von Automotive SPICE um zusätzliche Cybersecurity-Prozesse mit dem Ziel, Cybersecurity-relevante Aktivitäten in das bestehende Prozessmodell zu integrieren. |
| ISO/PAS 5112 | 2022 | Road vehicles – Guidelines for auditing cybersecurity engineering | Leitfaden zur Auditierung von Automotive Cybersecurity Engineering sowie zu den Anforderungen und Kompetenzen der beteiligten Auditoren. |
| NIST SP 800-57 Part 1 | 2020 Rev. 5 | Recommendation for Key Management: Part 1 – General | Allgemeine Richtlinien für die Verwaltung kryptografischer Schlüsselmaterialien. |
| NIST SP 800-57 Part 2 | 2019 Rev. 1 | Recommendation for Key Management: Part 2 – Best Practices for Key Management Organizations | Richtlinien und Best Practices für Organisationen zur Verwaltung kryptografischer Schlüssel. |
| NIST SP 800-57 Part 3 | 2015 Rev. 1 | Recommendation for Key Management, Part 3: Application-Specific Key Management Guidance | Richtlinien für die anwendungsspezifische Nutzung kryptografischer Verfahren und das zugehörige Schlüsselmanagement. |
| BSI-TR-02102-1 | 2025 | Kryptographische Verfahren: Empfehlungen und Schlüssellängen | Technische Richtlinie des BSI mit Empfehlungen und Bewertungen zur Sicherheit ausgewählter kryptografischer Verfahren und Schlüssellängen. |
| ISO/IEC 29100 | 2024 | Information technology – Security techniques – Privacy framework | Dokument legt eine gemeinsame Terminologie für den Datenschutz fest und definiert Akteure, Rollen und grundlegende Prinzipien bei der Verarbeitung personenbezogener Daten. |
Tabelle 3: Weitere relevante Normen und Richtlinien
| Kennung | Jahr | Titel | Anmerkung |
|---|---|---|---|
| IATF 16949 | 2016 | Anforderungen an Qualitätsmanagementsysteme für die Serien- und Ersatzteilproduktion in der Automobilindustrie | Festlegung von grundlegenden Anforderungen an Qualitätsmanagementsysteme im Rahmen der Serien- und Ersatzteilproduktion in der Automobilindustrie |
| VDA Automotive SPICE | 2023 V. 4.0 | Automotive SPICE Process Reference Model / Process Assessment Model | Verbindliches Verfahren zur objektiven Prozessbewertung und der daraus resultierenden anschließenden Prozessverbesserung auf Projekt- sowie Organisationsebene |
| IEC 61000-1-2 | 2017 | Electromagnetic compatibility (EMC) - Part 1-2: General - Methodology for the achievement of functional safety of electrical and electronic systems including equipment with regard to electromagnetic phenomena | Zu betrachtende Gesichtspunkte, wenn E/E/PES elektromagnetischen Störgrößen ausgesetzt sind, die deren Betrieb beeinflussen können |
| ISO/SAE PAS 22736 | 2021 | Taxonomy and definitions for terms related to driving automation systems for on-road motor vehicles | Das Dokument enthält eine Taxonomie mit detaillierten Definitionen für sechs Stufen der Fahrautomatisierung, die von keiner Fahrautomatisierung (Stufe 0) bis zur vollständigen Fahrautomatisierung (Stufe 5) reichen, im Zusammenhang mit Fahrzeugen und deren Betrieb auf der Straße: |
| IEC 61000-6-7 | 2015 | Elektromagnetische Verträglichkeit (EMV) – Teil 6-7: Fachgrundnormen - Störfestigkeitsanforderungen an Geräte und Einrichtungen, die zur Durchführung von Funktionen in sicherheitsbezogenen Systemen (funktionale Sicherheit) an industriellen Standorten vorgesehen sind | Bestimmt für Lieferanten, die Angaben zur Störfestigkeit von Geräten machen müssen, die zur Verwendung in sicherheitsbezogenen Systemen bestimmt sind. 2021 erschien eine Berichtigung |
| VDI 4006 Blatt 2 - 2003-02 | 2003 | Menschliche Zuverlässigkeit – Methoden zur quantitativen Bewertung menschlicher Zuverlässigkeit | Beschreibt Methoden zur quantitativen Bewertung menschlichen Handelns in technischen Systemen. Behandelt die grundsätzliche Vorgehensweise der Human Reliability Analysis (HRA) und unterstützt die systematische Bewertung menschlicher Handlungen und möglicher Fehlhandlungen. Im Automotive-Kontext kann die Richtlinie insbesondere die Functional-Safety-Betrachtung ergänzen, wenn menschliche Reaktionen die Beherrschbarkeit (Controllability) gefährlicher Situationen beeinflussen. Ein unmittelbarer methodischer Bezug zur Automotive Cybersecurity besteht nicht. Hinweis: Die Ausgabe 2003-02 ist zurückgezogen und wurde durch VDI 4006 Blatt 2:2017-11 ersetzt. |
| prEN 18282 | 2026 | Artificial Intelligence – Cybersecurity specifications for AI Systems | Europäischer Normenentwurf zur Cybersecurity von Hochrisiko-KI-Systemen über den gesamten Lebenszyklus. Behandelt organisatorische und technische Maßnahmen zur Prävention, Erkennung, Reaktion und Beherrschung KI-spezifischer Angriffe und Schwachstellen. Dazu zählen insbesondere Data Poisoning, Model Poisoning, adversariale Eingaben / Model Evasion, Vertraulichkeitsangriffe und modellbezogene Schwachstellen. Der Standard definiert zudem objektive Kriterien zur Bewertung, ob technische oder organisatorische Maßnahmen ein definiertes Schutzziel angemessen erfüllen. |
VDI Richtlinien
| Kennung | Jahr | Titel | Anmerkung |
|---|---|---|---|
| VDI-EE 4020 | 2024 | Grundlagen der Funktionalen Sicherheit gemäß IEC 61508 und spezifische Sektor-Normen | — |
| VDI 2700 | 2004 | Ladungssicherung auf Straßenfahrzeugen | Richtlinienreihe |
| VDI/VDE 2862 Blatt 1 | 2025 | Mindestanforderungen beim Einsatz von Schraubsystemen und -werkzeugen – Anwendungen in der Fahrzeug- und Anbauteileindustrie | Neuer Entwurf 06/2025 |
| VDI 5950 | - | Umgang mit Hochleistungsbatterien | Noch nicht veröffentlicht |
1 Risiko: Definition und Herausforderungen
Gemäß der internationalen Rechtsprechung dürfen nur Produkte in Verkehr gebracht werden, von denen keine Gefahr für Leib und Leben ausgeht (siehe zum Beispiel in Deutschland §3(2) des Produktsicherheitsgesetzes), die also „sicher“ im Sinne von „safe“ sind. Die Safety kann hierbei von verschiedenen Risikoquellen negativ beeinflusst werden, deren Ansätze zur Vermeidung oder Beherrschung in verschiedenen Normen / Standards addressiert werden:
Tabelle 4: Typen von Risikoquellen und Referenzen
| Risikoquelle | Standard | Titel |
|---|---|---|
| Fehlfunktionen von E/E-Systemen aufgrund systematischer Fehler oder zufälliger Hardware-Fehler | ISO 26262 | Funktionale Sicherheit |
| Nichtadäquates Sollverhalten, unzureichende Performanz oder physikalische Unzulänglichkeiten der Sensorik | ISO 21448 | Sicherheit der intendierten Sollfunktion („SOTIF“) |
| Ausfall der Sollfunktion von E/E-Systemen | ISO 26262 (Band 10, Kap. 12) | Sicherheitsrelevante Verfügbarkeit („SaRA“) |
| Bewusste Manipulation des Systems | ISO/SAE 21434 | Cybersecurity |
| Alterung / Verschleiß | diverse | Maßnahmen gemäß Stand der Technik, z.B. FMEA, DRBFM, Dauererprobung, HALT/HASS usw. |
Eine Vorgehensweise zur systematischen Identifikation der Risikoquellen findet sich in der DIN EN ISO 12100.
Charakteristisch ist, dass die unterschiedlichen Methoden und Ansätze nicht untereinander abgeglichen sind bzw. auch gar nicht ableichbar sind. Am weitesten ausgearbeitet ist der Bereich der Funktionalen Sicherheit, hierfür gibt es einen mittlerweile etablierten Standard (ISO 26262). Wie die Frage des Safety-Risikos aber domänenübergreifend beantwortet werden kann, fehlt aber heute noch. Heutige Ansätze gehen von einer eher qualitativen Betrachtung auf Basis des jeweiligen „Stands der Technik“ aus.
1.1 Begriffe, Modelle und Verfahren zur Risikobeschreibung
Als grundlegender Standard zur Beschreibung der Vorgehensweise bei der sicherheitsgerichteten Entwicklung kann die ISO/IEC Guide 51:2014 („Safety aspects — Guidelines for their inclusion in standards“) herangezogen werden, welcher die grundsätzliche Vorgehensweise zur risikobasierten Entwicklung beschreibt und woran sich ISO-/IEC-Normen im Bereich der Safety orientieren:

Bild 2: Iterativer Prozess zur Risikobeurteilung und Risikoreduzierung gem. ISO/IEC Guide 51
Diese Vorgehensweise wird in der ISO 26262 für die funktionale Sicherheit von Straßenfahrzeugen folgendermaßen abgebildet: Das Risiko wird als Kombination der Eintrittswahrscheinlichkeit eines Schadens und des entsprechenden Schadensausmaßes definiert. ISO 26262-3 gibt in einem informativen Anhang zur Gefährdungsanalyse und Risikobeurteilung (engl.: hazard analysis and risk assessment, HARA) an, dass ein Risiko als Funktion wie folgt beschrieben werden kann: R=F(f,C,S)
Dabei gelten die folgenden Begrifflichkeiten (im Originalwortlaut):
- f: frequency of occurrence of a hazardous event
- C: the ability to avoid specific harm or damage through timely reactions of the persons involved (= controllability)
- S: potential severity of the resulting harm or damage
Die Eintrittshäufigkeit wiederum wird von diversen Faktoren wie folgt beeinflusst: f=E×λ
Dabei gelten die folgenden Begrifflichkeiten (im weitest gehenden Originalwortlaut und –kontext):
- E: A factor to consider how frequently and for how long individuals find themselves in a situation where the aforementioned hazardous event can occur. In ISO 26262 this is simplified to be a measure of the probability of the operational situation taking place in which the hazardous event can occur (=exposure).
- λ: Another factor is the failure rate of the item that could lead to the hazardous event. The failure rate is characterised by hazardous hardware random failures and systematic faults that remained in the E/E system. The failure rate of the item is not considered a priori (in the risk assessment) because an unreasonable residual risk is avoided through the implementation of the resulting safety requirements.
Die drei Risikoparameter E, C und S werden im Rahmen der HARA eingestuft und miteinander kombiniert, um den ASIL (Automotive Safety Integrity Level) zu ermitteln, der als Maß zur erforderlichen Risikoreduzierung angesehen werden kann.
Die ISO/SAE 21434 zum Thema Cyber-Security (s. auch Ausführungen zu Punkt 3 in Kapitel 2) soll das Risiko als eine Art Ansatz „Feasibility vs. Impact“ betrachten, wobei insgesamt fünf Risikoparameter verwendet werden sollen. Die Risikokalkulation basiert derzeit auf der so genannten „Heat Map“ (s. nachfolgendes Bild aus [1]).
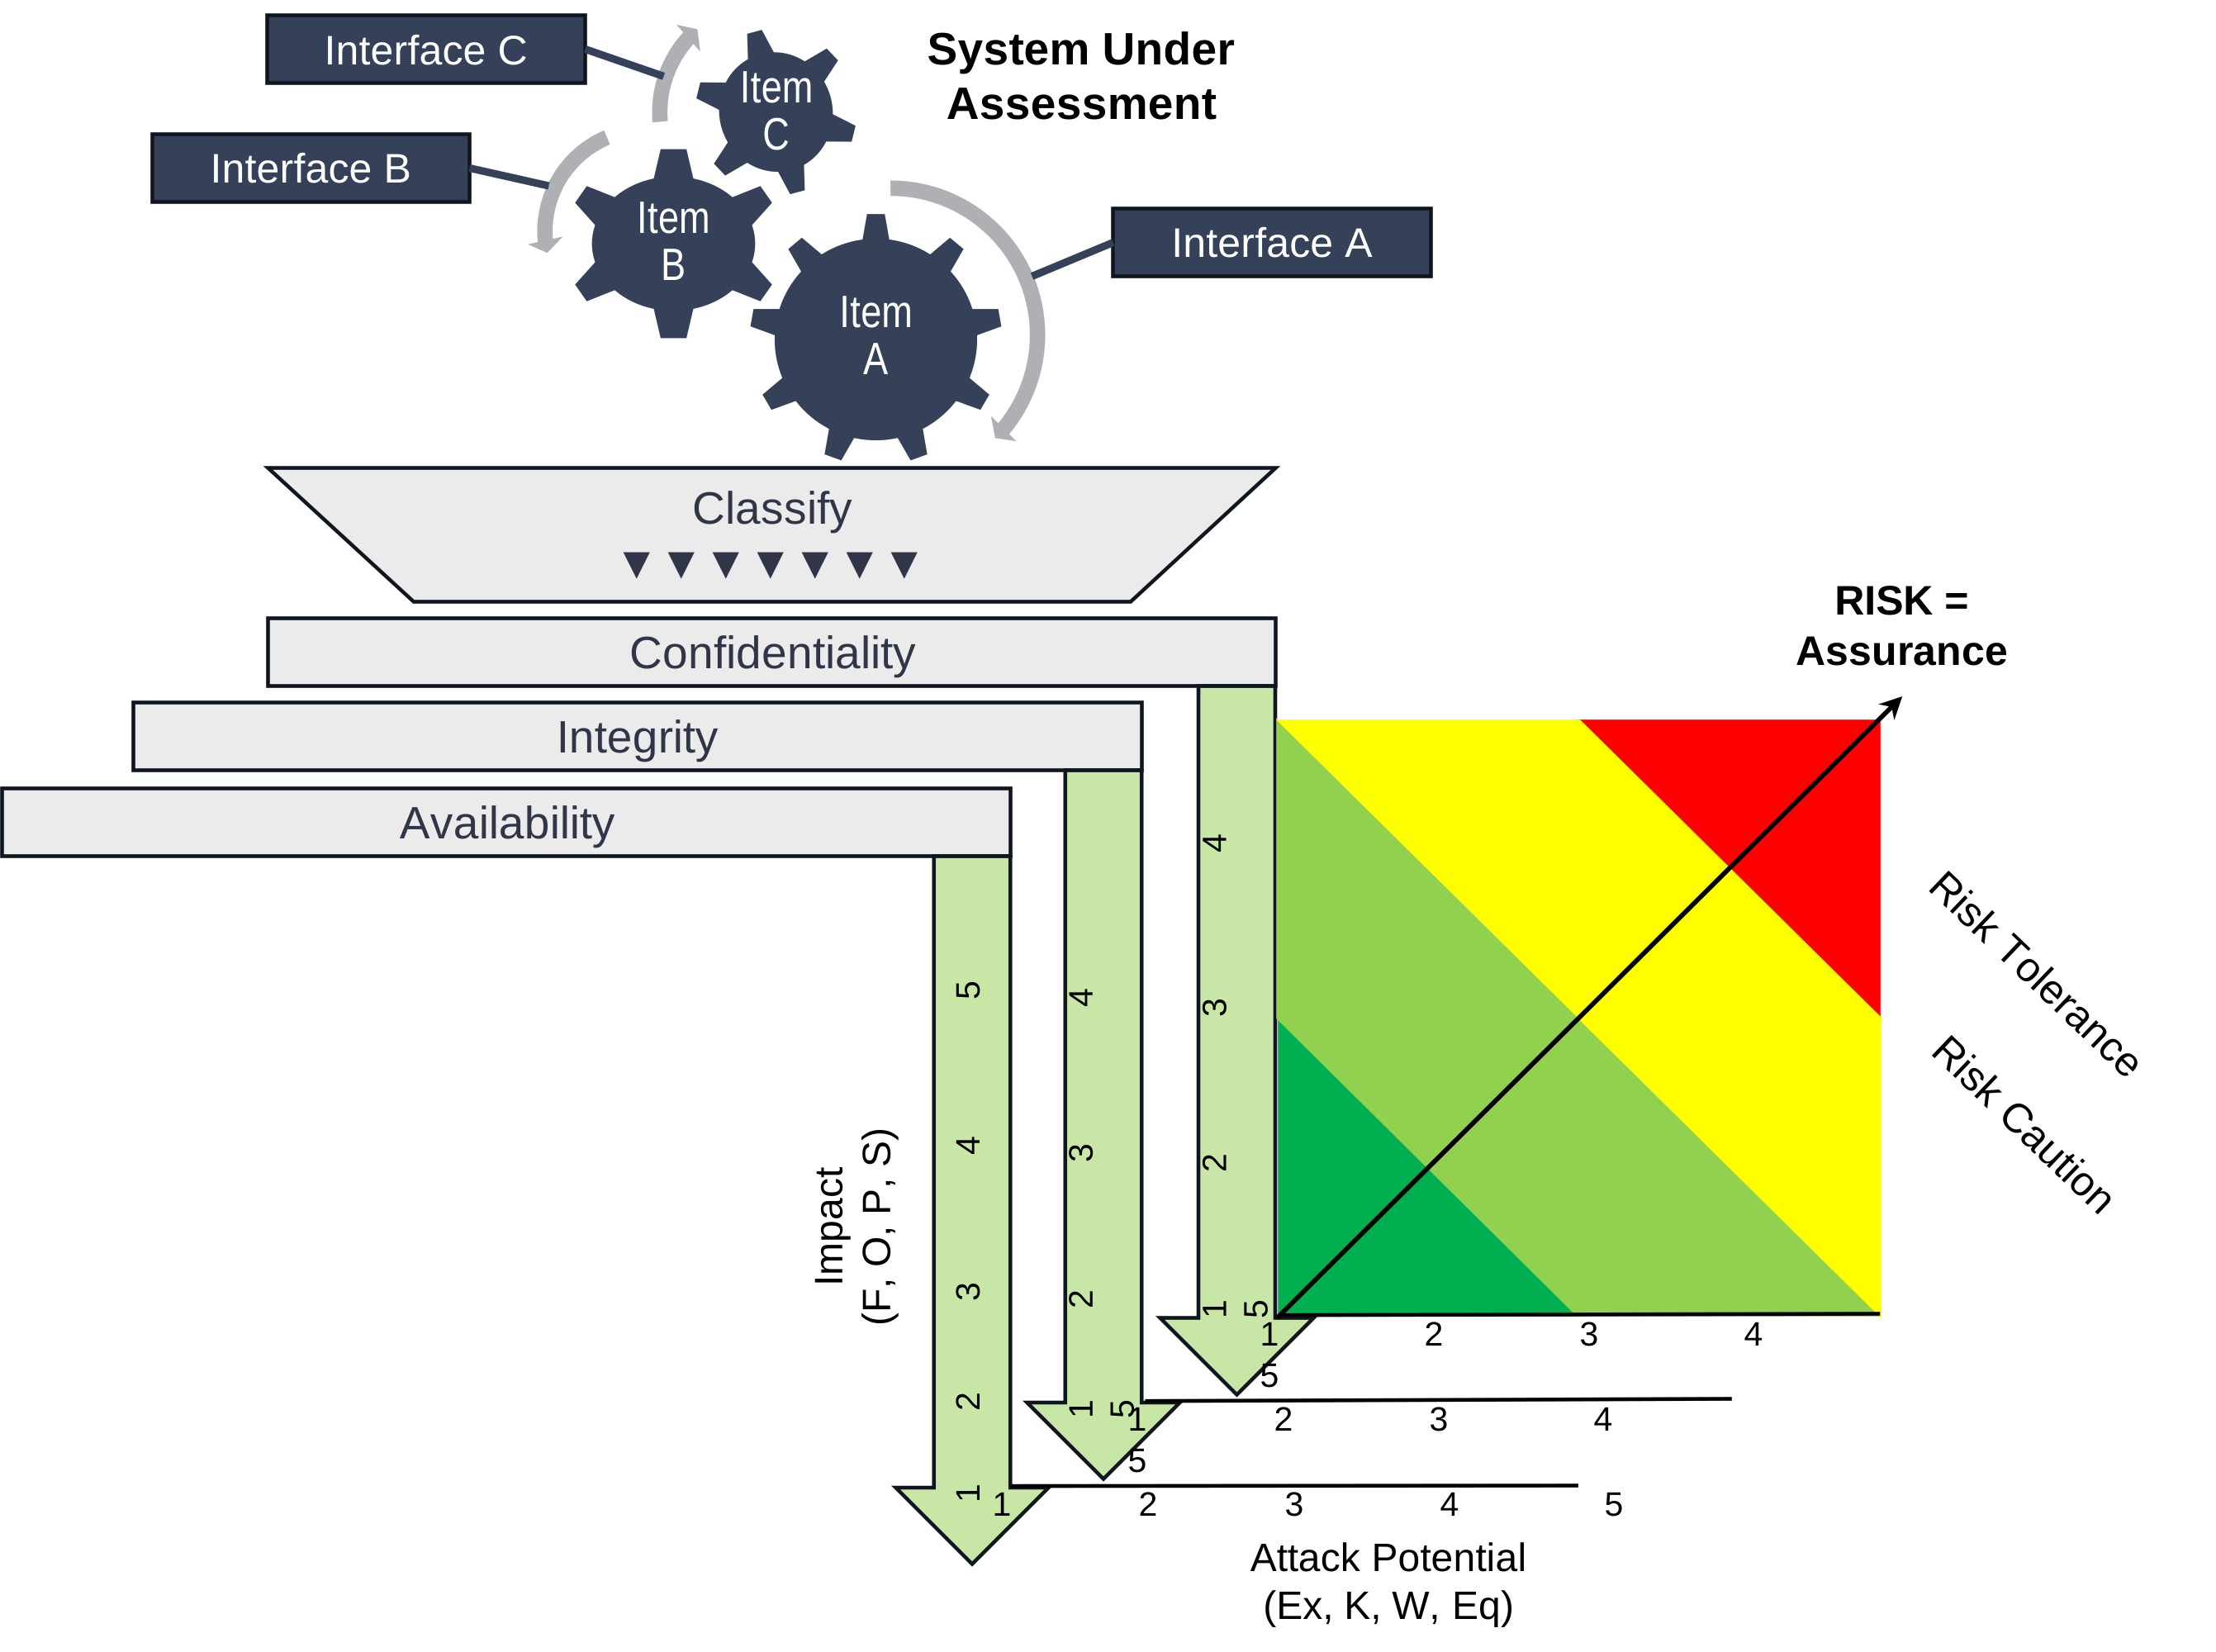
Bild 3: Heatmap zur Risikokalkulation
Das zunehmende Wachstum von Firmware-, Software- und Cloudkomponenten macht moderne Fahrzeuge zu Datenhubs. Gleichzeitig sind die Daten von fahrzeugimmanenten Systemen attraktive Ziele für Cyberattacken. Erfolgreiche Angriffe können, bedingt durch die Interoperabilität von Systemkomponenten innerhalb des Fahrzeugs, unerwünschte Schadensereignisse hervorrufen, die die Safety bzw. die physische Security betreffen. Um den Herausforderungen durch Cyberbedrohungen zu begegnen, wurde im Januar 2021 die UNECE R 155-Regulation (kurz: R 155) für Cybersecurity-Managementsysteme von der United Nations Economic Commission for Europe (UNECE) eingeführt. Die EU-Regelung Nr. 155 ist Teil der UNECE WP.29, welche aus den Regelungen Nr. 155 (Cybersecurity-betreffend), Nr. 156 (Software-Updates-betreffend) und Nr. 157 (Automated Lane Keeping-betreffend) besteht.ö
Grundlage der Norm ist die SAE J3061 „Cybersecurity Guidebook for Cyber-Physical Vehicle Systems“, welche einen Praxisleitfaden für die Cyber-Sicherheit von Produkten im Fahrzeug über den gesamten Lebenszyklus beinhaltet. Sie kann unter der SAE.org-Webseite erworben werden. In der SAE J3061 werden die Threat and Operability Analysis, Attack Tree Analysis und das HEAVENS Security Model zur Analyse und Bewertung von Cybersecurity-Risiken vorgeschlagen. Im Gegensatz zur ISO/SAE 21434 wird die SAE J3061 jedoch nicht mehr weiterentwickelt. Die ISO/SAE 21434 fasst den Umfang etwas weiter und beschreibt allgemein Anforderungen an die Informationssicherheit (als „Dach“, beschrieben in ISO 27001), die Prozessgüte (als „Träger“, beschrieben in Automotive SPICE Supply Chain & Cybersecurity) und die Produktsicherheit (als „Fundament“, dem Nukleus der SAE J3061 und beschrieben in dem TARA der ISO/SAE 21434). Es gibt eine Vielzahl von Parallelen zur ISO 26262, so sind z.B. beim Cybersecurity Process Overview (SAE J3061, Teil 8) die Phasen des Entwicklungszyklus an die Teile 3-8 der ISO 26262 angelehnt. Sie beinhalten die Konzeptphase, die Systementwicklung (Hardware bzw. Software), die Produktion und unterstützende (Support-)Prozesse. Sie gilt für Bauteile (elektronische Teile und Software) von in Serie hergestellten Fahrzeugen sowie für Ersatzteile und Zubehör. Sie deckt die Phasen der Entwicklung, der Produktion, des Betriebs, der Wartung und des Recyclings im Lebenszyklus eines Fahrzeugs ab, d.h. OEM müssen die Anforderungen aus der Norm über die gesamte Lieferantenwirkkette nachweisen. Zentrale Punkte der ISO/SAE 21434 ist der Aufbau sowie Betrieb eines Cybersecurity Managementsystems und die Bedrohungsanalyse und Risikobewertung, Threat Analysis and Risk Assessment (TARA) genannt. Die ISO/SAE 21434 beschreibt lediglich ein Rahmenwerk. Die konkrete Implementierung liegt beim Anwender. Weil die OEMs zur Homologation gemäß UN R155 für ihre Produkte (Fahrzeuge) das CSMS über die gesamte Lieferantenwirkkette nachzuweisen haben, werden diese von den automobilen Zulieferern Konformität mit den Anforderungen an ein CSMS respektive an die Erstellung einer TARA fordern. Weiterhin werden die Nachweise zur cybersecurity Testumsetzung und die Testergebnisse im Rahmen des CSMS über die Lieferantenwirkkette nachzuweisen sein. Grundsätzlich ist die Homologation OEM-Verantwortung. Es gibt Ausnahmen z. B. Systeme der passiven Sicherheit, wo auch Tier-1 selber Systeme homologieren. Mit der ISO/PAS 5112 wurde ein Standard herausgegeben, in der die Auditierung eines CSMS und die Komponenten des CSMS-Auditors definiert sind.
Wie aber OEM den Nachweis der ISO/SAE 21434-Konformität von Tier-1 fordern, ist jeweilige OEM-Sache. Die Notwendigkeit zur Durchführung einer TARA seitens der Zulieferer ist sicher. Um die Fahrzeughersteller bei der Vorbereitung auf das Assessment zu unterstützen, hat der Verband der Automobilindustrie(VDA) das Dokument „Automotive Cyber Security Management System Audit“ veröffentlicht. Es „definiert den Fragenkatalog und das Bewertungsschema, das bei der Auditierung des CSMS sowohl der OEMs als auch der Vertragspartner zur Anwendung kommen kann“, so die Abstract-Beschreibung der Veröffentlichung.
1.2 Probleme und Dilemmata
Die Einstufung der Risikoparameter ist nicht immer trivial und einfach. Da die HARA die Basis für alle weiteren Aktivitäten des automotiven Sicherheitslebenszyklus darstellt, ist hier natürlich besondere Sorgfalt geboten. Insbesondere bei der Einstufung der Exposition kommt es durchaus im Rahmen des Analyseteams zu unterschiedlichen Ansichten, die es dann zusammenzutragen gilt. Fast noch entscheidender ist jedoch, die genaue Definition des Betrachtungsgegenstands, welche als Eingang zur HARA vorliegen muss. Wenn nicht klar ist, was genau untersucht werden soll, wie die entsprechenden Funktionalitäten aussehen und welche Grenzen die Funktion bzw. das System hat, wird eine entsprechende Analyse der Gefährdungen und Risiken nicht zwingend von Erfolg gekrönt sein.
Mit der ISO/SAE 21434 wird die Methodik der Bedrohungsanalyse und des Risikoassessments beschrieben, jedoch stehen die Klassifizierungsvorschläge für die Impact- Kategorien, der Angriffsmachbarkeits- Kategorien, der Angriffsvektor- Kategorien und die Risikomatrix als Beispiele im Anhang, was den verbindlichen Charakter und somit einen Standard entgegenspricht. Es ist daher wichtig, dass sich die Vertragspartner beim Austausch von Risiken immer über die angewendeten Definitionen, Methoden und Metriken (zur Impactbewertung, Angriffsmachbarkeitbewertung, Angriffsvektor oder Ableitung einer Risikomatrix) informieren. Ähnlich dem ASIL, definiert in der ISO 26262, führt die ISO/SAE 21434 einen Cybersecurity Assurance Level (CAL) ein. Annex E der ISO/SAE 21434 beschreibt den CAL als Ergebnisse der Risikomatrix (aus Impactbewertung und Angriffsvektor). Die Abhängigkeit vom Angriffsvektor anstatt von der Angriffsmachbarkeit hat den Vorteil, dass für den Cybersecurity Assurance Level eine Stetigkeit beschreiben werden kann. Das Risiko beschrieben mit der Angriffsmachbarkeit kann während des Produktlebenszyklus dynamisch sein. Ein in der Entwicklungsphase mitigiertes Risiko, dessen implementierte Cybersecurity-Maßnahme durch Tests als effektiv bewiesen wurde, kann in der Post-Entwicklungsphase durch eine entdeckte Schwachstelle wieder zu einer Erhöhung des Risikos führen. Erst durch Spezifikation, Umsetzung und Test eines Fixes der Schwachstelle wird das Risiko reduziert. Aufgrund des erforderlichen Engineering Supports Post von SOP (Start of Production) bis über EOP (End of Production) hinaus, ist es empfehlenswert, dass die Vertragspartner ein Service-Level-Agreement für den Supportzeitraum, den Kommunikationsplan für die Cybersecurity Incidences, den zeitlichen Umfang und der Abrechnung der Engineersleistungen vereinbaren. Insbesondere kryptographische Algorithmen und Schlüssellängen sind nur zeitlich begrenzt. Der NIST SP 800-57 gibt eine Hilfestellung zur Anwendung der richtigen kryptographischen Verfahren und Schlüssellängen über den Produktlebenszykluszeitraum.
1.3 Behandlung von unscharfen oder unsicheren Risikobeiträgen
Die unter Punkt 1 beschriebenen Risikoparameter sind bereits als unscharf anzusehen. Deren Klassifizierung erfolgt mit Hilfe verschiedener Abstufungen (S0 bis S3, E0 bis E4, C0 bis C3). Die Durchführung der HARA erfolgt im Team mit dem erforderlichen Expertenwissen.
2 Durchführung von Risikoanalysen
Im Bereich der Funktionalen Sicherheit im Automotive-Bereich werden „Gefährdungsanalysen und Risikobewertungen“ (G&R) gemäß ISO 26262 durchgeführt. Im normativen Teil der ISO 26262 ist diese Methode eher als qualitativ, allenfalls semi-quantitativ anzusehen, da die Parameter Exposure E, Controllability C und Severity S zwar in Klassen (E0…E4, C0…C3, S0…S3) eingeteilt werden, diesen Klassen aber keine quantitativen Definitionen zu Grunde liegen, wie die nachfolgenden Tabellen zeigen:
Tabelle 5: Definition der Severity nach ISO 26262-3:2018
| Class | ||||
|---|---|---|---|---|
| S0 | S1 | S2 | S3 | |
| Description | No injuries | Light and moderate injuries | Severe and life-threatening injuries (survival probable) | Life-threatening (survival uncertain), fatal injuries |
Tabelle 6: Definition der Exposure nach ISO 26262-3:2018
| Class | |||||
|---|---|---|---|---|---|
| E0 | E1 | E2 | E3 | E4 | |
| Description | Incredible | Very low probability | Low probability | Medium probability | High probability |
Der VDA 702 Situationskatalog gibt eine Hilfestellung bei der Klassifizierung von Fahrsituationen und Ermittlung des E-Parameters.
Tabelle 7: Definition der Controllability nach ISO 26262-3:2018
| Class | ||||
|---|---|---|---|---|
| C0 | C1 | C2 | C3 | |
| Description | Controllable in general | Simply controllable | Normally controllable | Difficult to control or uncontrollable |
Im informativen Teil der ISO 26262 sind teils quantitative Vorschläge gemacht, dennoch ist die Methodik stark subjektiv.
Ergänzend hierzu wird in der ISO 21448 „Safety of the intended functionality“ die Frage addressiert, ob eine Funktionalität bei Vorliegen physikalischer Unzulänglichkeiten der Messdatenerfassung und -auswertung als ausreichend sicher (safe) angesehen werden kann. Hier wird jedoch keine neue Risikobewertungsbewertungmethodik eingeführt, sondern als Ergebnis ergibt sich lediglich „SOTIF-relevant ja/nein“ und das verbleibende Restrisiko wird über die Erfüllung von „acceptance criteria“ definiert. Da dieser Standard jedoch noch relativ neu ist (Veröffentlichung 2022), liegen noch nicht ausreichend Erfahrungen in seiner Anwendung vor.
Im Standard ISO/PAS 8800 wird die Sicherheit von AI addressiert. Die Sicherheitsanforderungen ergeben sich hierbei aus der HARA gemäß ISO 26262 aus dem Systemkontext, es wird keine explizite Risikobewertung (Ausgangsrisiko) des AI-Systems vorgenommen. In einem „Safety Assurance Case“ wird bewertet, warum das verbleibende Restrisiko ausreichend gering ist, allerdings geschieht dies sehr qualitativ und nicht quantitativ. Da dieser Standard erst kürzlich veröffentlicht wurde (Dezember 2024), wird man Erfahrungen bzgl. seiner Anwendbarkeit erst in den nächsten Jahren sammeln können.
Wechselwirkungen zwischen Safety und Security treten hier nicht Erscheinung. Zum einen adressiert die ISO 26262 lediglich systematische Fehler und zufällige Hardware-Fehler, so dass bewusste Manipulationen als Safety-„Feindbild“ out of scope sind. Zum anderen fehlt heute noch ein methodischer Ansatz, um das Safety-Risiko einer bewussten Manipulation bewerten zu können. Die ISO 26262 geht implizit von einer statistischen Unabhängigkeit zwischen Fehlerauftreten und relevanter Fahrsituation aus, was aber bei einer bewussten Manipulation nicht a priori gegeben ist. Daher kann die Methodik der ISO 26262 nicht ohne Weiteres auf die bewusste Manipulation als Safety-Risiko übertragen werden. Ein Ansatz, um Safety- und Security-Risiken miteinander abzugleichen, besteht darin, relevante Security-Angriffsvektoren mit (aus der HARA oder G&R bekannten) Safety-Goals abzugleichen. Dies geschieht iterativ während der Entwicklung des Produktdesigns.
Im Bereich der Automotive Cybersecurity definiert die ISO/SAE 21434 die Durchführung einer Bedrohungsanalyse und eines Risikoassessments (engl.: threat analysis and risk assessment, TARA). Die Schritte zur Durchführung einer TARA sind nachfolgend aufgeführt: Der normative Teil legt die folgenden Methoden fest:
- Asset Identifikation (section 8.3)
- Bedrohungsszenarien identifizieren (section 8.4)
- Impact-Klassifikation (section 8.5)
- Angriffspfadanalyse (section 8.6)
- Angriffsmachbarkeit-Klassifizierung (section 8.7)
- Risikobestimmung (section 8.8)
- Festlegung der Risikobehandlung (section 8.9)
Für die Impact-Klassifizierung definiert der normative Teil, dass die Schadensfälle hinsichtlich Safety, Financial, Operational und Privacy in den Einstufungen negligible, moderate, major und severe bewertet werden. Der Anhang F liefert Beispiele für die Impact-Klassifizierung der einzelnen Schadenskategorien Safety, Financial, Operational und Privacy. Die Safety Impact-Klassifizierung ist in Anlehnung an die ISO 26262- 3:2018 und die Privacy Impact-Klassifizierung verweist für die Personally Identifiable Information (PII) auf die ISO/IEC 29100.
Die ISO/SAE 21434 betrachtet die Auswirkungen eines Cybersecurity-Schadensszenarios in den vier Kategorien Safety, Financial, Operational und Privacy. Die jeweilige Auswirkung wird den Stufen Negligible, Moderate, Major oder Severe zugeordnet. Tabelle 8 fasst die entsprechenden Impact-Kategorien zusammen.
Tabelle 8: Impact-Kategorisierung nach ISO/SAE 21434
| Impact-Kategorie | Safety Impact | Financial Impact | Operational Impact | Privacy Impact |
|---|---|---|---|---|
| Negligible | S0 – Keine Verletzungen | Keine oder lediglich vernachlässigbare finanzielle Auswirkungen für den betroffenen Straßenbenutzer. | Keine oder nicht wahrnehmbare Beeinträchtigung einer Fahrzeugfunktion. | Keine oder lediglich vernachlässigbare Auswirkungen auf die Privatsphäre. Die betroffenen Informationen sind nicht sensibel und nur schwer mit personenbezogenen Informationen (PII) verknüpfbar. |
| Moderate | S1 – Leichte bis moderate Verletzungen | Unangenehme finanzielle Auswirkungen, die der betroffene Straßenbenutzer mit begrenztem Aufwand bewältigen kann. | Teilweise Beeinträchtigung oder Degradierung einer Fahrzeugfunktion. Beispiel: Die Nutzerzufriedenheit wird merklich beeinträchtigt. | Unangenehme Auswirkungen auf die Privatsphäre. Die Informationen sind entweder sensibel und nur schwer mit PII verknüpfbar oder nicht sensibel und leicht mit PII verknüpfbar. |
| Major | S2 – Schwere und lebensbedrohliche Verletzungen (Überleben wahrscheinlich) | Erhebliche finanzielle Auswirkungen, die der betroffene Straßenbenutzer noch bewältigen kann. | Verlust oder erhebliche Beeinträchtigung einer wichtigen Fahrzeugfunktion. Beispiel: Erhebliche Beeinträchtigung oder Belastung des Fahrers. | Schwerwiegende Auswirkungen auf die Privatsphäre. Die Informationen sind entweder hochsensibel und nur schwer mit PII verknüpfbar oder sensibel und leicht mit PII verknüpfbar. |
| Severe | S3 – Lebensbedrohliche Verletzungen (Überleben ungewiss) oder tödliche Verletzungen | Katastrophale finanzielle Auswirkungen, die der betroffene Straßenbenutzer möglicherweise nicht mehr bewältigen kann. | Verlust oder erhebliche Beeinträchtigung einer zentralen Fahrzeugfunktion. Beispiel: Eine Kernfunktion des Fahrzeugs ist nicht verfügbar oder zeigt unerwartetes Verhalten. | Erhebliche oder irreversible Auswirkungen auf die Privatsphäre. Die betroffenen Informationen sind hochsensibel und leicht mit PII verknüpfbar. |
Eine Vulnerability bezeichnet im Sinne der ISO/SAE 21434 eine Schwachstelle, die innerhalb eines Angriffspfads ausgenutzt werden kann. Für die Risikobewertung wird betrachtet, mit welchem Aufwand ein Angreifer einen solchen Angriffspfad realisieren kann. Die Attack Feasibility (Angriffsmachbarkeit) beschreibt damit, wie schwierig oder einfach die erfolgreiche Umsetzung eines Angriffs ist. Dabei werden unter anderem benötigte Zeit, Fachkenntnisse, Wissen über das betrachtete System, Zugangsmöglichkeiten und erforderliche Ausrüstung berücksichtigt.
Für die Angriffsmachbarkeit-Klassifizierung stellt der Anhang G Beispiele für die Einstufung der Angriffe hinsichtlich ihrer Elapsed time, specialist expertice, Knowledge of the item or component, window of opportunity und equipment bereit.
Tabelle 9: Methode zur Attack Feasibility-Klassifikation nach ISO/SAE 21434
| Elapsed time | Value | Specialist Expertise | Value | Knowledge of the Item | Value | Window of Opportunity | Value | Equipment | Value |
|---|---|---|---|---|---|---|---|---|---|
| ≤1day | 0 | Layman | 0 | Public | 0 | Unlimited | 0 | Standard | 0 |
| ≤ 1 week | 1 | Proficient | 3 | Restricted | 3 | Easy | 1 | Specialized | 4 |
| < 1 month | 4 | Expert | 6 | Confidential | 7 | Moderate | 4 | Bespoke | 7 |
| ≤ 6 months | 17 | Multiple experts | 8 | Strictly Confidential | 11 | Difficult/None | 10 | Multiple bespoke | 9 |
| 6 months | 19 |
Der normative Teil definiert, dass die Attack- Machbarkeit in very low, low, medium und high einzustufen ist. Anhang G gibt ein Beispiel, wie die aus der oberen Tabelle aufsummierten Werte der einzelnen Kategorien zur Bewertung des Angriffs zu den Einstufungen very low, low, medium und high zu gewiesen werden können.
Tabelle 10: Attack Feasability-Stufen nach ISO/SAE 21434
| Values | Attack Feasibility |
|---|---|
| 0-9 | High |
| 10-13 | |
| 14-19 | Medium |
| 20-24 | Low |
| ≥ 25 | Very low |
Neben dem oben beschriebenen Angriffspotenzialansatz, stellt der Anhang G die Ansätze der Angriffs- Machbarkeiteinstufung mittels CVSS und Angriffsvektor vor.
Da der Angriffsvektoransatz für die Bestimmung des Cybersecurity Assurance Level verwendet wird, wird dieser hier weiter erläutert. Der Angriffsvektor reflektiert den Kontext der Angriffspfad ausgenutzt werden kann. Die Angrifssmachbarkeit steigt mit der Remote- Verfügbarkeit des Angriffspfad. Eine über das Internet angreifbare Schwachstelle wird von mehreren Angreifer ausgenutzt als eine Schwachstelle, die physischen Zugriff auf die Komponente erfordert.
| Attack feasibility rating | Kriterium |
|---|---|
| High | Network: Der potenzielle Angriffsweg ist an den Netzwerk-Stack gebunden, ohne Einschränkungen hinsichtlich der Netzwerkverbindung. Beispiel 1: Mobilfunkverbindung, über die eine ECU direkt mit dem Internet verbunden und erreichbar ist. |
| Medium | Adjacent: Der potenzielle Angriffsweg ist an den Netzwerk-Stack gebunden, die Verbindung ist jedoch physisch oder logisch eingeschränkt. Beispiel 2: Bluetooth-Schnittstelle oder Verbindung über ein Virtual Private Network (VPN). |
| Low | Local: Der potenzielle Angriffsweg ist nicht an den Netzwerk-Stack gebunden. Bedrohungsakteure benötigen einen lokalen beziehungsweise direkten Zugriff auf das System, um den Angriffsweg zu realisieren. Beispiel 3: USB-Massenspeichergerät oder Speicherkarte. |
| Very Low | Physical: Bedrohungsakteure benötigen physischen Zugriff auf die betreffende Komponente beziehungsweise das System, um den Angriffsweg zu realisieren. |
Mit den ermittelten Impact und Angriffs- Machbarkeiteinstufungen wird das Angriffsrisiko ermittelt. Anhang H gibt ein Vorschlag für die Risikobestimmung. Zur anschließenden Angriffsbehandlung beschreibt der normative Teil folgende Auswahlmöglichkeiten: Risikovermeidung (Entfernung der Risikoquelle), Reduzierung, Risikoteilung (mit Vertragspartner OEM oder Sub-Lieferanten; Versicherung) und das Risiko beibehalten/ akzeptieren.
Tabelle 11: Matrix zur Bestimmung des Risk Values nach ISO/SAE 21434
| Attack feasibility | |||||
|---|---|---|---|---|---|
| Very low | Low | Medium | High | ||
| Impact | Severe | 2 | 3 | 4 | 5 |
| Major | 1 | 2 | 3 | 4 | |
| Moderate | 1 | 2 | 2 | 3 | |
| Negligible | 1 | 1 | 1 | 1 | |
Für die Entwicklung relevant ist der Cybersecurity Assurance Level. Dieser wird im Annex E der ISO/SAE 21434 definiert:
| CAL | Beschreibung |
|---|---|
| CAL 1 | Geringes bis mittleres CAL |
| CAL 2 | mittleres CAL |
| CAL 3 | mittleres bis hohes CAL |
| CAL 4 | hohes CAL |
Die Tabelle 11 beschrieb die Risikomatrix in Abhängigkeit des Angriffspotential. Für das Cybersecurity Assurance Level wird jedoch der Angriffsvektor definiert. Dabei ergibt sich folgende Matrix (laut Annex Table E1 in der ISO/SAE 21434):
| Attack Vector | |||||
|---|---|---|---|---|---|
| Physical | Local | Adjacent | Network | ||
| Impact | Severe | CAL 2 | CAL 3 | CAL 4 | CAL 4 |
| Major | CAL 1 | CAL 2 | CAL 3 | CAL 4 | |
| Moderate | CAL 1 | CAL 1 | CAL 2 | CAL 3 | |
| Negligible | — | — | — | — | |
Die UN-Regelung Nr. 155 liefert im Annex 5 eine umfangreiche Liste von Bedrohungen und entsprechenden Gegenmaßnahmen. Für Fahrzeugprojekte, welcher der UN-Regelung Nr. 155 zur Typenzulassung anzuwenden haben, empfiehlt sich der Abgleich der betrachteten Angriffspfade mit der Liste aus Annex 5. Mit den Gegenmaßnahmen wird ein Einstieg für das Cybersecurity Concept geliefert.
Tabelle 12: Liste von High Level Vulnerabilities und Threats nach ISO/SAE 21434
| Table A1- List of high level vulnerability/ threats | |
|---|---|
| 4.3.1 | Threats regarding back-end servers related to vehicles in the field |
| 4.3.2 | Threats to vehicles regarding their communication channels |
| 4.3.3 | Threats to vehicles regarding their update procedures |
| 4.3.4 | Threats to vehicles regarding unintended human actions facilitating a cyber attack |
| 4.3.5 | Threats to vehicles regarding their external connectivity and connections |
| 4.3.6 | Threats to vehicle data/code |
| 4.3.7 | Potential vulnerabilities that could be exploited if not sufficiently protected or hardened |
2.1 Durchführung von Risikoanalysen
Im Rahmen der Funktionalen Sicherheit kommen generell qualitative Risikoanalysen zur Bestimmung des erforderlichen ASIL/SIL/PL zum Einsatz (s. ISO 26262-3, DIN EN 61508-2, DIN EN ISO 13849-1) (s. hierzu auch Ausführungen oben). Im Anschluss daran werden in den erforderlichen Domänen (System, Hardware, Software) ggf. weitere Analysen erforderlich (z.B. induktiv (wie FMEA) und/oder deduktiv (wie FTA), welche sowohl qualitativ, semi-quantitativ als auch quantitativ eingesetzt werden. Diese Analysen haben allerdings weniger das Risiko im Fokus als eher die Untersuchung von möglichen Fehlern (systematisch und zufällig), um die Sicherheitskonzepte anzupassen und neue Sicherheitsmechanismen zu definieren oder die Wirksamkeit der bestehenden Sicherheitskonzepte/-mechanismen nachzuweisen.
Im Rahmen der Cybersecurity kommen qualitative Analysen zur Bestimmung der Produktrisiken hinsichtlich Safety, Financial, Operational und Privacy sowie des Cybersecurity Assurance Level (CAL) zum Einsatz (siehe ISO/SAE 21434; siehe Ausführungen oben). Quantitative Methoden werden bei den Cybersecurity-Betrachtungen für den Wirksamkeitsnachweis der implementierten Securtiy-Mechanismen nicht verwendet.
2.2 Metrikeinsatz
Wie oben erwähnt, werden die drei Risikoparameter E, C und S im Rahmen der HARA eingestuft und miteinander kombiniert, um den ASIL (Automotive Safety Integrity Level) zu ermitteln, der als Maß zur erforderlichen Risikoreduzierung angesehen werden kann. Die notwendige Risikoreduzierung addressiert einerseits die Vermeidung systematischer Fehler, andererseits die Beherrschung auftretender zufälliger Hardware-Fehler.
Zur Bewertung, ob das gewählte Hardware-Architekturdesign geeignet ist, zufällig auftretende Hardware-Fehler angemessen entdecken und beherrschen zu können, werden entsprechend definierte Hardware-Metriken herangezogen (siehe ISO 26262-5:2028, Kap. 8 und 9). Die Berechnung dieser Metriken basiert auf Handbuchdaten, dementsprechend konservativ sind die entsprechenden zu erreichenden Zielwerte (die kontextabhängig angepasst werden können) festgelegt. Diese Zielwerte entfalten keine absolute Signifikanz, das heißt sie haben nicht den Anspruch, real im Feld auftretende Ausfallraten abzubilden. Zur Ermittlung der entsprechenden Zielwerte kommen induktive Methoden (z.B. FMEDA) und/oder deduktive Methoden (FTA) zum Einsatz.
In der Cybersecurity werden einerseits Bedrohungsanteile und andererseits Impactanteile miteinander kombiniert, um den CAL zu bestimmen. Eine Möglichkeit, den Bedrohungsanteil – die sog. Attack Feasability – zu bestimmen, ist die Anwendung der Common Vulnerability Scoring System (CVSS) Metriken. Mit dem CAL verbunden sind Anforderungen an die Entwicklung. Nach der Risikobewertung können Risk Treatment Decisions (accept, sharing, reduction) durchgeführt werden. Die Option „Reduction“ verfolgt das Ziel, das Risiko zu reduzieren.
2.3 Wechselwirkungen der Domänen Safety und Security in der Risikoanalyse
Die Behandlung von Security-Themen bzw. die entsprechende Kombination mit Safety-Aspekten befindet sich aktuell in Abstimmung in den entsprechenden Expertenkreisen. Der Standard ISO/SAE 21434 „Road Vehicles – Cyber Security Engineering“ soll u.a. hierzu Klärung bringen. An der Normenentwicklung beteiligt sind über 80 weltweit vertretene Unternehmen von OEMs, Zulieferern, Forschungseinrichtungen und Aufsichtsbehörden. Darin soll die Security in den gesamten Produktlebenszyklus integriert werden. Der Standard soll dann ein Rahmenwerk bieten, um über einen risikoorientierten Ansatz entsprechende Prozesse in Unternehmen zu etablieren. Eine simple Erweiterung der Safety-Aktivitäten um Security-Aspekte wird als nicht zielführend und sinnvoll angesehen, da beide Komplexe zwar ähnlich, aber doch einzigartig sind. Weiterhin soll die ISO/SAE 21434 ein einheitliches Vokabular zu den relevanten Begrifflichkeiten bieten, welches in der gesamten Supply Chain einsatzbar sein soll. Die in dem Standard enthaltenen Abschnitte beschäftigen sich neben dem Management der Cyber-Security und dem Risikomanagement auch mit der Konzept- und der Produktentwicklungsphase sowie den weiteren Phasen Produktion, Betrieb und Wartung. Der Standard orientiert sich folglich ebenfalls an einem Lebenszyklusmodell, der sehr ähnlich zu dem der ISO 26262 scheint.
3 Domänenübergreifende Zusammenführung
Safety und Cybersecurity Engineering haben gemeinsame Schnittmengen in Arbeitsschritten und Arbeitspaketen. Auf der System-, Software- und Hardwareebene können Safety- und Cybersecurity-Anforderungen Teil einer gemeinsamen Spezifikation sein. Zudem können existierende Architekturen um Cybersecurity-Elemente erweitert werden. Gleiche Herangehensweise gilt für die funktionalen Testspezifikationen, welche um die Cybersecurity-Anteile erweitert werden können.
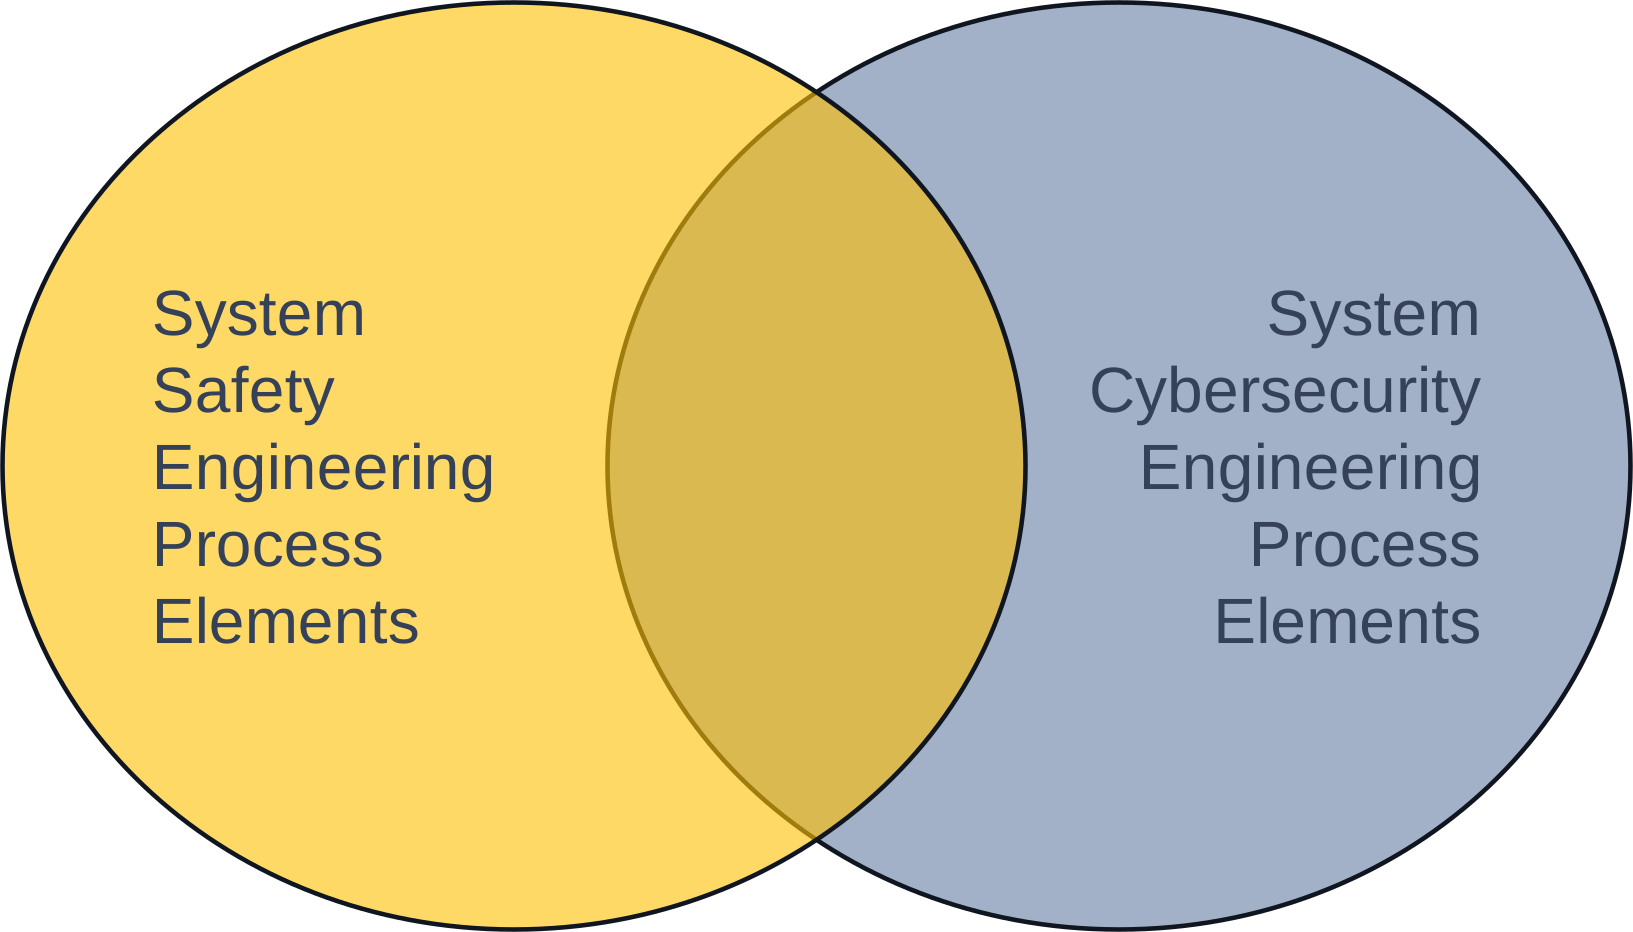
Bild 4: Schnittmenge von Safety und Cybersecurity
Funktionale Sicherheit (Safety) und Automotive Cybersecurity (Security) sind eigenständige, zugleich eng miteinander verknüpfte Domänen. Sicherheitskritische Fahrzeugfunktionen werden insbesondere dann auch für die Cybersecurity relevant, wenn Cyberangriffe ihr sicheres Verhalten beeinflussen oder beeinträchtigen können. Die TARA berücksichtigt den Impact für Safety, aber auch für den betrieblichen Einfluss, finanziellen Schaden und Datenschutzverletzung.
| Cybersecurity-Critical Systems | |||
|---|---|---|---|
| Safety Impact | Financial Impact | Operational Impact | Privacy Impact |
Bild 5: Safety als Teil der Cybersecurity-Impact-Bewertung
Der Abgleich der Impactbewertungen kann im Rahmen eines TARA/HARA-Cross-Checks erfolgen. Der Safety Manager wird damit zum Review-Stakeholder für die TARA. Die Hazards werden Teil der Schadensszenariendefinition in der TARA. Theoretisch können mit den Schadensszenarien aus der TARA auch neue Hazards abgeleitet werden. Abschnitt 2 führte die Impactklassifizierungen in der TARA ein. Für Safety Impact der TARA schlägt die ISO/SAE 21434 die Severity-Einstufung aus der ISO 26262 vor. Da diese jedoch keinen bindenden Charakter hat, können auch weitere Definitionen für die Safety-Impactklassifizierung erfolgen, z.b. eine Kombination von Severity (ISO 26262) und Controllability (ISO 26262):
Tabelle 13: Mapping von Severity und Controllability (ISO 26262)
| c = 0 | c = 1 | c = 2 | c = 3 | |
|---|---|---|---|---|
| s = 0 | Negligible | Negligible | Negligible | Negligible |
| s = 1 | Negligible | Moderate | Moderate | Serious |
| s = 2 | Negligible | Moderate | Serious | Serious |
| s = 3 | Negligible | Serious | Serious | Severe |
Abschließend ist hervorzuheben, dass die TARA in jeder Produktentwicklungsphase aktualisiert werden kann. Neue Schwachstellen sind in der TARA zu bewerten und geeignete Maßnahmen sind für das Restrisiko abzuleiten. Sowohl der ASIL als auch der CAL werden genutzt, um in der Entwicklung die anzuwendenden Methoden für Analyse, Design und Verifikation festzulegen. Auch werden über ASIL und CAL die Unabhängigkeit der Assessments definiert.
Eine Quantifizierung des Safety-Risikos fehlt komplett: Zum einen gibt es keinen legislativen „Grenzwert“ (bzw. dieser liegt bei „Null“, siehe ProdSG §3(2)), zum anderen gibt es keine Felddaten, auf deren Basis eine Berechnung des Risikos durchgeführt werden könnte. Quantitative Betrachtungen, die man heute anstellt, sind allenfalls ein „Testende- bzw. Freigabekriterium“, aber kein „Akzeptanzkriterium“ im Feld. Diese quantitativen Freigabekriterien sind aber – auf Grund der unterschiedlichen Datenquellen und –güten – stark domänenabhängig. Da diese gemeinsame Basis fehlt, ist ein Zusammenführen der Domänen heute nicht möglich.
Die Funktionale Sicherheit ist ein Themenfeld, welches in vielen Industriezweigen und Domänen von hoher Relevanz ist. In fast allen uns bekannten Domänen werden das Risiko und das damit zusammenhängende Sicherheitsintegritätslevel auf ähnliche Art und Weise bestimmt und bewertet. Manche Domänen schreiben direkt ein Verfahren vor, wie z.B. die Automobilindustrie. Andere Domänen lassen den entsprechenden Verantwortlichen mehr Freiraum in der Wahl der geeigneten Methode, wie z.B. die IEC 61508 (darin werden u.a. HAZOP, Risikomatrix oder Risikograph angeführt). Generell unterscheiden sich die Risikobegriffe bei der Safety und der Security durch den Risikoparameter des Schadens. Bzgl. der Safety geht es dabei primär um die mögliche Gefährdung von Leib und Leben beteiligter Personen (zusätzlich sind auch Umwelt- und Sachschäden in manchen Domänen relevant). Im Bereich Security spielen bei der Schadensdefinition zusätzlich noch finanzielle und imageschädigende Aspekte eine erhebliche Rolle.
Im Automobilbereich wird das Umfeld der Produktentwicklung, d.h. die Erfüllung eines Informationssicherheitsstandards zertifiziert. Der VDA Information Security Assessment Fragenkatalog hat sich als Branchenstandard etabliert und ist die Grundlage für das Branchenmodell TISAX (Link TISAX), über das eine unternehmensübergreifende Anerkennung von Information Security Assessment-Ergebnissen gewährleistet wird. Der VDA hat die ENX Association als neutrale Instanz für die Steuerung und Betreuung des TISAX-Modells hinzugezogen.
Safety- und Security-Entwicklungen im Automobilbereich verfolgen trotz unterschiedlichem Fokus (s. Einleitung) teils ähnliche Ansätze und die relevanten Standards erwarten teils ähnliche Aktivitäten entlang des Produktlebenszyklus. Dies lässt recht deutlich im nachfolgenden Bild gem. [7] erkennen, wo die jeweiligen Kernaspekte mittels des bekannten V-Modells dargestellt sind. Die vorherrschenden Symbiosen gilt es von den involvierten Unternehmen bestmöglich zu nutzen, so dass die beiden Bereiche nicht vollständig losgelöst voneinander agieren.

Bild 6: Aktivitäten von Safety & Security im Lebenszyklus
4 Lösungsansätze
Nachfolgend werden einige Lösungsansätze zu verschiedenen Herausforderungen aufgeführt, die mit dem automotiven Spielfeld der Safety und Security in Verbindung stehen. Diese können z.B. von nationalen und internationalen Konsortien oder Initiativen stammen oder auch aus öffentlichen Projekten. Die Liste erhebt dabei keinen Anspruch auf Vollständigkeit, sondern soll vielmehr als Anhaltspunkt dienen.
Tabelle 14: Lösungsansätze
| Thema / Konzept / Projekt | Jahr / Zeitraum | Anmerkungen |
|---|---|---|
| Connected Vehicle Systems Alliance (COVESA) | 2009 (Gründung) | COVESA ist eine offene, kollaborative Allianz, die sich auf die Entwicklung offener Standards und Technologien für vernetzte Fahrzeuge konzentriert. |
| European Union Agency for Cybersecurity (ENISA) | 2004 (Gründung) | Die Agentur der Europäischen Union für Cybersicherheit (ENISA) unterstützt das Ziel, ein hohes und gemeinsames Niveau der Cybersicherheit innerhalb der Europäischen Union zu erreichen. |
| SoQrates | 2003 (Gründung) | SoQrates ist eine Initiative mit dem Ziel, Automotive SPICE und zugehörige Ansätze zur Prozessverbesserung in der deutschen Automobilindustrie zu fördern. |
| ENX Association | 2000 (Gründung) | Die ENX Association ist ein Zusammenschluss europäischer Automobilhersteller, Zulieferer und Verbände. Ziel ist unter anderem die Förderung eines sicheren unternehmensübergreifenden Informationsaustauschs in der Automobilindustrie. |
| E-Gas-Überwachungskonzept | 2013 | Standardisiertes Drei-Ebenen-Sicherheitskonzept eines Arbeitskreises mehrerer deutscher OEMs in Zusammenarbeit mit Steuergeräteherstellern. Das Konzept dient der Überwachung der Funktion, der Funktionsüberwachung sowie des Steuergeräts selbst. |
| AUTOSAR | 2003 (Gründung) | Weltweite Entwicklungspartnerschaft von Automobilherstellern, Zulieferern sowie Unternehmen aus der Elektronik-, Software- und Halbleiterindustrie. Ziel ist die Entwicklung und Etablierung standardisierter Softwarearchitekturen und Schnittstellen für automobile E/E-Systeme. |
| HIS (Herstellerinitiative Software) | 2001 – 2007 | Der Zusammenschluss deutscher OEMs verfolgte das Ziel, harmonisierte Produkt- und Prozessschnittstellen zu definieren und dadurch den Aufwand von Zulieferern bei der Anpassung an unterschiedliche OEM-Anforderungen zu reduzieren. |
| EVITA (E-Safety Vehicle Intrusion Protected Applications) | 2008 – 2011 (Projektdauer) | Projekt zur Entwicklung und Verifikation einer sicheren Architektur für automobile Bordnetze. Sicherheitsrelevante Komponenten sollten vor Manipulation und sensible Daten vor Kompromittierung geschützt werden. |
| SHE (Secure Hardware Extension) | 2008 | Spezifikation einer Hardware-Erweiterung zur geschützten Ausführung kryptografischer Operationen und zur sicheren Speicherung kryptografischer Schlüssel. SHE wurde im Umfeld der Herstellerinitiative Software (HIS) definiert und kann als geschützter Bereich eines Mikrocontrollers umgesetzt werden. |
| Car Connectivity Consortium (CCC) | 2011 (Gründung) | Branchenübergreifendes Konsortium zur Entwicklung und Standardisierung von Technologien und Schnittstellen für die Kommunikation zwischen mobilen Endgeräten und Fahrzeugen. |
| Object Management Group (OMG) | 1989 (Gründung) | Internationales Konsortium zur Entwicklung und Standardisierung von Methoden, Sprachen und Austauschformaten für die System- und Softwareentwicklung. Zu den bekannten Spezifikationen gehören unter anderem die Unified Modeling Language (UML), die Systems Modeling Language (SysML) sowie das Austauschformat ReqIF für Anforderungen. |
5 Wechselwirkungen zwischen Safety und Security im Automotive-Kontext
Safety und Security sind eigenständige, zugleich eng miteinander verknüpfte Domänen. Abhängig vom jeweiligen Anwendungsfall können ihre Anforderungen miteinander vereinbar sein, sich gegenseitig beeinflussen oder zu Zielkonflikten führen. Tabelle 15 zeigt typische Wechselwirkungen zwischen Safety und Security sowie mögliche Lösungsansätze anhand ausgewählter Automotive-Beispiele.
Tabelle 15: Wechselwirkungen zwischen Safety und Security im Automotive-Kontext
| Kategorie | Beziehungsart der Anforderungen | Design-Wechselwirkung | Richtung der Beeinflussung | Beispielhafte Anwendung (Automotive) | Lösungsbeispiel |
|---|---|---|---|---|---|
| 1 | kohärent oder konsistent | nein | keine | Diagnosezugang über ein gesichertes Gateway: Eine Firewall erlaubt ausschließlich authentifizierte Werkstattzugriffe. Dadurch wird die Security erhöht, ohne die Safety-Funktion zu beeinträchtigen. | Parallele Auslegung von Safety und Security, beispielsweise durch Security-by-Design ohne Einfluss auf die Safety-Funktion. |
| 2 | widersprüchlich | ja | Security → Safety (unidirektional) | Secure Boot oder eine Signaturprüfung verlängert die Startzeit eines Steuergeräts. Dadurch kann eine sicherheitskritische Funktion, beispielsweise eine Bremsassistenz, verzögert verfügbar sein. | Priorisierung zeitkritischer Safety-Funktionen, beispielsweise durch optimierte Startpfade oder eine szenarienabhängige Aktivierung bestimmter Security-Prüfungen. |
| 3 | widersprüchlich | ja | Safety → Security (unidirektional) | Eine Notentriegelung der Türen kann im Crash-Fall den Fahrzeugzugang unabhängig von einer regulären Authentifizierung ermöglichen. Die Security-Funktion der Zutrittskontrolle wird dabei in einem definierten Safety-Szenario gezielt übersteuert. | Zeitlich und funktional begrenzte Freigaben, Logging sowie eine Aktivierung ausschließlich bei eindeutig erkannten Notfallszenarien, beispielsweise einem validierten Crash-Signal. |
| 3 | widersprüchlich | ja | Safety → Privacy | Anforderungen an die Innenraumüberwachung können eine Erkennung von Ablenkung, Müdigkeit oder eingeschränkter Fahrtüchtigkeit des Fahrers vorsehen. Daraus können Eingriffe von ADAS-Funktionen wie FCW, AEB, LKA, LDW oder Emergency Stop resultieren. Die dafür erforderliche Innenraumüberwachung kann gleichzeitig Auswirkungen auf Datenschutz und Privatsphäre haben. | Datenminimierung, begrenzte Speicherdauer, lokale Verarbeitung sowie Abstraktion der erfassten Informationen auf die für die jeweilige Fahrzeugfunktion erforderlichen Zustandsinformationen. |
| 4 | widersprüchlich | ja | Safety ↔ Security (bidirektional) | Keyless-Systeme verbinden Komfort und Diebstahlschutz mit Safety-Anforderungen an einen möglichen Fahrzeugzugang im Notfall, beispielsweise bei leerer Fahrzeugbatterie oder nach einem Unfall. | Richtungs- und szenarioabhängige Entkopplung, beispielsweise durch einen mechanischen Notschlüssel oder einen definierten Notfallzugang. |
| 4 | widersprüchlich | ja | Safety ↔ Security (bidirektional) | Bei einem OTA-Softwareupdate kann eine fehlgeschlagene Signatur- oder Zertifikatsprüfung die Installation aus Security-Gründen verhindern. Gleichzeitig darf der Update-Prozess sicherheitskritische Funktionen während des Fahrzeugbetriebs nicht beeinträchtigen. | Szenarioentkopplung, beispielsweise Updates nur im Parkzustand, A/B-Update-Strategien, sichere Fallback-Mechanismen und eine definierte Priorisierung sicherheitskritischer Updates. |
Exemplarisches Beispiel: Widerspruch zwischen Safety und Security bei Software-Updates
Software-Updates, einschließlich Over-the-Air-Updates (OTA), sind ein typischer Anwendungsfall für direkte Wechselwirkungen zwischen Safety- und Security-Anforderungen. Der Zielkonflikt entsteht daraus, dass Security nicht vertrauenswürdige oder manipulierte Software verhindern muss, während Safety die sichere Verfügbarkeit der Fahrzeugfunktionen gewährleisten muss.
Security-Anforderungen
- Software-Updates müssen authentifiziert und gegen Manipulation geschützt sein.
- Steuergeräte dürfen ausschließlich autorisierte und signierte Software akzeptieren.
- Kommunikationsschnittstellen müssen angemessen abgesichert werden, beispielsweise durch TLS und Zertifikate.
- Manipulationen an Software, Daten oder Update-Paketen müssen erkannt und verhindert werden.
Ziel ist es, nicht autorisierte Software sowie Manipulationen am Fahrzeug zu verhindern.
Safety-Anforderungen
- Steuergeräte müssen ihre sicherheitsrelevanten Funktionen innerhalb der vorgesehenen Betriebszustände zuverlässig bereitstellen.
- Updates dürfen sicherheitskritische Funktionen nicht unkontrolliert beeinträchtigen, insbesondere während des Fahrbetriebs.
- Fehler während eines Updates müssen in einen definierten sicheren Zustand überführt werden.
- Safety-relevante Softwarefehler müssen innerhalb eines angemessenen Zeitraums behoben werden können.
Ziel ist es, die sichere Fahrzeugfunktion während und nach dem Update-Prozess zu gewährleisten.
Typische Zielkonflikte
- Strenge Security-Mechanismen können ein Update blockieren, beispielsweise bei einem abgelaufenen oder nicht vertrauenswürdigen Zertifikat.
- Ein sicherheitskritischer Fehler kann ein zeitnahes Update erforderlich machen.
- Kryptographische Prüfungen können das Zeitverhalten und die Verfügbarkeit eines Systems beeinflussen.
- Ein unterbrochenes oder fehlerhaftes Update kann sicherheitskritische Funktionen beeinträchtigen.
- Safety- und Security-Anforderungen können unterschiedliche Anforderungen an Verfügbarkeit, Integrität und Systemzustände stellen.
Die Beherrschung dieser Wechselwirkungen erfolgt durch eine abgestimmte System- und Prozessgestaltung, bei der die Anforderungen beider Disziplinen gemeinsam bewertet werden.
1. Szenarioentkopplung
Eine zentrale Maßnahme ist die Trennung unterschiedlicher Betriebs- und Update-Szenarien.
Fahrbetrieb – Safety dominiert
- Keine Installation von Software-Updates während sicherheitskritischer Fahrsituationen.
- Safety-relevante Funktionen bleiben verfügbar.
- Security-Mechanismen müssen die erforderlichen Echtzeit- und Verfügbarkeitsanforderungen berücksichtigen.
Stillstand oder Parkzustand – Update-Prozess
- Vollständige Authentifizierung und Integritätsprüfung des Update-Pakets.
- Installation nur innerhalb eines definierten und geeigneten Fahrzeugzustands.
- Aktivierung der neuen Software erst nach erfolgreicher Prüfung.
Typische Kriterien für einen geeigneten Fahrzeugzustand können sein:
- Fahrzeug steht, beispielsweise v = 0 km/h.
- Antrieb befindet sich in einem für das Update vorgesehenen Zustand.
- Fahrzeug ist gegen unbeabsichtigte Bewegung gesichert.
- Keine für den Update-Prozess ausgeschlossenen sicherheitskritischen Funktionen sind aktiv.
- Ausreichende Energieversorgung ist gewährleistet.
- Erforderliche Kommunikationsverbindungen sind stabil.
Der Zielkonflikt wird dadurch zeitlich und funktional entkoppelt.
2. Technische Maßnahmen
A/B-Update-Strategie
- Zwei getrennte Softwarestände beziehungsweise Speicherbereiche stehen zur Verfügung.
- Die neue Softwareversion wird zunächst in einen inaktiven Bereich geladen.
- Integrität und Authentizität werden vor der Aktivierung geprüft.
- Die Aktivierung erfolgt erst nach erfolgreicher Validierung.
- Bei einem Fehler kann auf einen zuvor freigegebenen Softwarestand zurückgewechselt werden.
Graceful Degradation
- Ein Fehler führt nicht zwangsläufig zum vollständigen Verlust der Fahrzeugfunktion.
- Eine zuvor definierte eingeschränkte Funktion kann weiterhin verfügbar bleiben.
- Die eingeschränkte Betriebsart muss im Rahmen der Safety- und Security-Bewertung berücksichtigt werden.
Fallback-Mechanismen
- Der Update-Prozess wird überwacht.
- Fehler oder unvollständige Installationen werden erkannt.
- Das System kann auf einen zuvor freigegebenen Softwarestand zurückkehren.
- Das Fahrzeug beziehungsweise das betroffene System verbleibt in einem definierten Zustand.
Priorisierung sicherheitskritischer Updates
- Safety-relevante Updates können entsprechend ihrer Kritikalität priorisiert werden.
- Für außergewöhnliche Situationen können definierte alternative Vertrauensmechanismen vorgesehen werden.
- Auch priorisierte Updates müssen weiterhin die festgelegten Security-Anforderungen erfüllen.
3. Architektonische Maßnahmen
Eine geeignete E/E- und Softwarearchitektur kann Wechselwirkungen zwischen Safety und Security reduzieren.
- Trennung von Safety- und Security-Funktionen.
- Kapselung sicherheitskritischer Funktionen.
- Definierte und kontrollierte Schnittstellen zwischen Safety- und Security-Komponenten.
- Nutzung dedizierter Security-Komponenten, beispielsweise eines Hardware Security Module (HSM).
- Sicherstellung deterministischer Eigenschaften für zeitkritische Safety-Funktionen.
- Definierte Fallback- und Recovery-Mechanismen.
Zielkonflikte zwischen Safety und Security können bei vernetzten und softwaredefinierten Fahrzeugfunktionen folglich systembedingt entstehen. Entscheidend ist ihre systematische Beherrschung durch klar definierte Betriebs- und Update-Szenarien, robuste und fehlertolerante Update-Mechanismen, abgestimmte Safety- und Security-Architekturen sowie definierte Prioritäten und Entscheidungsregeln. Dadurch können Cyberangriffe und nicht autorisierte Änderungen verhindert und gleichzeitig die sichere Fahrzeugfunktion über den gesamten Update-Prozess hinweg gewährleistet werden.
6 Welche Rolle spielt Künstliche Intelligenz im Zusammenspiel von Automotive Safety und Security?
Künstliche Intelligenz (KI) entwickelt sich im Automotive-Bereich zu einem wichtigen Querschnittsthema von Safety und Security. Dies betrifft insbesondere Funktionen, bei denen KI für Wahrnehmung, Entscheidungsfindung oder Fahrzeugregelung eingesetzt wird.
Neue Herausforderungen durch KI
KI-basierte Systeme lassen sich nicht vollständig durch deterministische Anforderungen und klassische Testverfahren absichern. Neben klassischen Fehler- und Angriffsszenarien müssen daher zusätzliche Einflussgrößen berücksichtigt werden. Dazu gehören insbesondere die Qualität und Repräsentativität der verwendeten Trainings- und Eingangsdaten, der Umgang mit unbekannten oder seltenen Betriebssituationen sowie die Robustheit und die bekannten Grenzen des KI-Modells. Darüber hinaus ist zu berücksichtigen, dass sich das Verhalten eines KI-basierten Systems über den Lebenszyklus verändern kann. Eine weitere Herausforderung besteht darin, Entscheidungen, Modelländerungen und deren Auswirkungen auf das Systemverhalten nachvollziehbar zu dokumentieren und zu bewerten.
Wechselwirkung zwischen Safety und Security
Der Einsatz von KI schafft zusätzliche Cybersecurity-Angriffsflächen. Angriffe können beispielsweise auf die Manipulation von Trainingsdaten (Data Poisoning), die Veränderung oder Kompromittierung von KI-Modellen (Model Poisoning) oder auf gezielt gestaltete adversariale Eingaben abzielen. Darüber hinaus können Modelle ausgetauscht oder verändert sowie Software- und Modell-Updates kompromittiert werden. Bei Safety-kritischen Funktionen können solche Manipulationen das Fahrzeugverhalten beeinflussen. Ein Cybersecurity-Ereignis kann dadurch unmittelbar zu einem Safety-relevanten Fehlverhalten auf Fahrzeugebene führen.
Safety und Security müssen bei KI-Anwendungen daher gemeinsam betrachtet werden. Entscheidend ist, nachvollziehbar nachzuweisen, unter welchen Bedingungen ein KI-System zuverlässig arbeitet, welche Grenzen bekannt sind und wie mit Abweichungen, neuen Erkenntnissen sowie Änderungen am Modell oder Gesamtsystem umgegangen wird.
Relevante Standards
Für die Absicherung KI-basierter Fahrzeugsysteme sind verschiedene Safety- und Cybersecurity-Standards relevant. ISO 26262 bildet den zentralen Rahmen für die funktionale Sicherheit elektrischer und elektronischer Fahrzeugsysteme, während ISO 21448 (SOTIF) Risiken adressiert, die aus Unzulänglichkeiten der beabsichtigten Funktion entstehen können. ISO/PAS 8800 ergänzt diese Ansätze speziell für die Safety von Systemen mit künstlicher Intelligenz. Für die Automotive Cybersecurity stellt ISO/SAE 21434 den zentralen Engineering-Rahmen dar.
Mit prEN 18282:2026 „Artificial Intelligence – Cybersecurity specifications for AI Systems“ wird dieser Rahmen um KI-spezifische Cybersecurity-Aspekte ergänzt. Der Normenentwurf adressiert insbesondere Risiken im Zusammenhang mit KI-Modellen, Trainings- und Inferenzdaten sowie deren Interaktion mit der Betriebsumgebung. Dazu zählen unter anderem Data Poisoning, Model Poisoning, adversariale Manipulationen und weitere KI-spezifische Schwachstellen. Der Entwurf wird im CEN-CLC/JTC 21 „Artificial Intelligence“ entwickelt und trägt zur Konkretisierung von Cybersecurity-Anforderungen für KI-Systeme im europäischen regulatorischen Umfeld bei.
KI verstärkt somit die Wechselwirkungen zwischen Safety und Security. Ein Angriff auf Daten, Modelle oder Software kann zu fehlerhaften Entscheidungen eines KI-Systems führen und sich anschließend als Safety-relevantes Fehlverhalten auf Fahrzeugebene manifestieren. Die Absicherung KI-basierter Funktionen erfordert deshalb eine integrierte Betrachtung von Safety, Cybersecurity, Daten, Modell, Betrieb und Änderungen über den gesamten Produktlebenszyklus.
Weitere Quellen
- Harman Hunjan (Renesas): ISO/SAE 21434 Automotive Cybersecurity Engineering, 4.7.2018
- Stefan Kriso, Jürgen Klarmann, Claudia Loderhose, Franziska Wiemer, Carsten Gebauer, Simon Burton, Markus Ihle: Sicher unterwegs in einer manipulierten Umwelt: Eine Frage der Safety oder Security – oder von beidem?, Embedded Software Engineering Kongress, Sindelfingen 03.-07.12.2018
- Stefan Kriso, Markus Ihle: Automotive Security im Kontext der Funktionalen Sicherheit (ISO 26262), 31. VDI/VW Gemeinschaftstagung Automotive Security, Wolfsburg, 21.-22.10.2015
- Benjamin Glas, Carsten Gebauer, Jochen Hänger, Andreas Heyl, Jürgen Klarmann, Stefan Kriso, Priyamvadha Vembar, Philipp Wörz: Automotive Safety and Security Integration Challenges, Automotive Safety & Security 2015, Stuttgart, 21.-22.04.2015, Lecture Notes in Informatics (LNI) - Proceedings, Volume P-240 (ISBN 978-3-88579-634-3), S. 13-28
- Stefan Kriso: Die Grenzen der ISO 26262 – Professioneller Umgang mit Lücken in der Sicherheitsnorm, Embedded Software Engineering Kongress, Sindelfingen, 01.-05.12.2014
- Arno Meyna, Dirk Althaus, Andreas Braasch, Fabian Plinke, Marco Schlummer: Sicherheit und Zuverlässigkeit technischer Systeme, Hanser Verlag, 2023.
- Alessandro Farsaci, Luca Toninello: Automotive Functional Safety and Cybersecurity - Building Connect and Engineering, Automotive Functional Safety Forum, Berlin, 30.-31.05.2023.